176 号令下,为什么“做了实名还被罚”的酒店越来越多
2026-10-16 11:55:44
12
176 号令下,为什么“做了实名还被罚”的酒店越来越多

“实名认证我做了,为什么还被罚?”
这是2026年以来很多酒店经营者最想不通的一件事。宜君某酒店做了实名登记,被警告;德阳某电竞酒店做了实名认证,被罚一万元;西昌39家住宿场所被处罚,其中34家与未实名登记直接相关。
问题不是“做没做”,而是“做得对不对”。
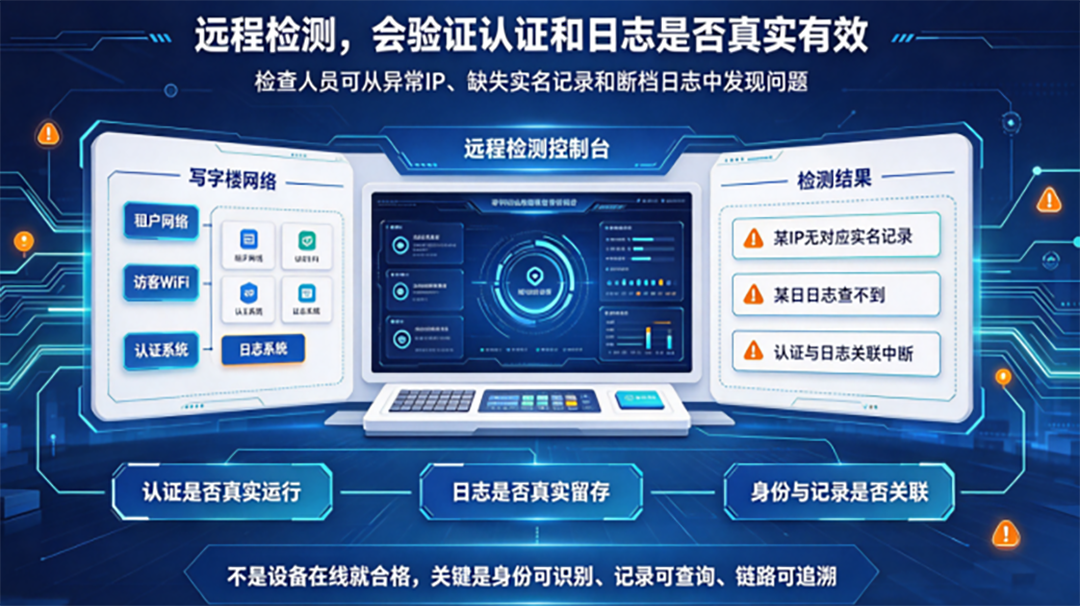
2026年10月1日起施行的公安部176号令,把检查方式从“上门看”升级为“线上巡查+远程检测+现场核查”。公安远程一测,就能判断你的认证系统是不是真的在运行、日志有没有真的在留存、认证和日志有没有关联。
“做了实名”和“通过检查”之间,隔着一条完整的溯源链路。链路上任何一个环节断裂,都会被认定为不合规。
一、176号令下,“做了实名”为什么不够?
1. 合规标准从“有记录”升级为“能溯源”
176号令第七条列出了十一项重点检查内容,其中第三项“是否依法记录并留存用户注册信息和上网日志信息”是日常核查中最高频的检查项。
但“记录并留存”四个字的背后,包含着远比字面更严格的技术要求。上网日志至少留存六个月,这是硬性底线。但期限只是基础,且字段必须包含源IP、账号、时间、域名、行为等关键信息。
2. 检查方式变了,“突击补”已经来不及
176号令第四条赋予公安机关线上巡查和远程技术检测的法定权限。设区的市级以上公安机关可以通过漏洞探测、渗透性测试等方式进行远程检测,只需提前三个工作日告知。
公安在线上就能判断认证系统是不是真的在运行、日志有没有真的在留存、认证和日志有没有关联。以前“检查前突击补一补”的做法,在远程检测面前已经行不通了。
二、智慧光迅全光网:让合规能力成为网络的“原生属性”
智慧光迅的核心思路是:合规能力不是外挂的,是内置的。实名认证和日志留存不能靠“加设备补”,要在网络架构层面让“谁在上网”和“上了什么网”天然关联。
1. 认证与日志“同源生成”
智慧光迅M1梦想网关通过底层“会话绑定”技术,实现认证账号与上网行为的原生关联。用户完成实名认证后,后续产生的每一条上网日志都自动携带该用户的认证信息——不需要事后做数据匹配,因为关联关系在生成日志的那一刻就已经建立。
酒店不需要分别采购认证设备和日志服务器,也不需要人工做数据拼接。
自查时,管理员按房间号、手机号或时间段筛选,一键导出统一报表。每一条上网记录都自带认证信息,公安核查人员可以直接核对。
2. 180天全量日志存储,字段完整、防篡改
梦想网关M1内置硬盘,自动滚动存储180天完整上网日志,字段覆盖MAC地址、IP地址、认证账号(手机号/证件号)、上网起止时间、访问URL、上下行流量等全维度数据。
日志采用加密存储,写入本地硬盘后无法被直接修改,满足日志不可篡改的合规要求。系统预置符合监管要求的标准合规报表模板,支持一键导出并对接网监平台实时上报,突击检查可当场交卷。
3. 哑终端端口级管控,从盲区变成可控节点
智慧光迅全光网在每个ONU端口实施802.1X端口准入。摄像头、门禁、机顶盒这类固定接入的哑终端,端口和终端绑定——私接的设备插上去也不通。所有合法设备通过MAC白名单管控,只认登记在册的设备。
哑终端的行为全程留痕:哪些设备接入了、什么时候接入的、有没有异常流量,日志结构化存储,默认留存180天。公安线上巡查时,内网设备清单和备案清单一致,不会出现“扫出来一堆没备案的设备”的情况。
4. 通密一体:安全能力原生内嵌,不因合规而堆砌设备
投屏日志解决了“查得到”,通密一体解决的是“防得住”。智慧光迅“通密一体”方案将安全能力原生内嵌在全光架构中。智慧光迅以全光为底座、音视频为引擎、安全为护盾,打造 “通密一体” 原生融合方案,梦想网关原生集成了防火墙、IPS入侵防御与WAF应用防护,AV反病毒引擎内置病毒特征库并云端自动更新。
全光网通过VLAN+硬件隔离技术,将住客网络、办公网络、设备网络完全逻辑隔离。安全策略在EAAS云管理平台统一管控,与日志审计在同一平台上完成配置和监控。酒店不需要为合规单独采购审计设备,也不需要为安全防护单独配置防火墙——两项能力在同一台设备上交付。
“做了实名还被罚”的根本原因,不是酒店不重视合规,而是传统网络架构本身就不支持“实名认证+日志留存+行为溯源”的闭环。认证在一台设备上,日志在另一台设备上,哑终端没人管,日志存了但查不动——这些问题在151号令时代可能还能“应付”,在176号令的远程检测面前就藏不住了。
智慧光迅全光网方案的核心逻辑,是把合规能力从“事后补建”变成“网络自带的能力”。当合规不再是需要“拼凑设备、对数据、补记录”的额外工作,而是网络架构的原生属性,176号令就不再是一道需要“应付”的考题。
FAQ
Q:176号令下,“做了实名”和“通过检查”之间差了什么?
A:差了一条完整的溯源链路。176号令要求的不只是一张认证记录,而是“用户实名认证→获得网络访问权限→产生网络日志→日志集中留存可供查询追溯”的闭环。很多酒店做了实名认证,但认证记录没有和后续上网行为关联,日志字段不完整,留存周期不够,链路中间断了,检查就过不了。
Q:公安远程检测能测出什么?
A:公安可以通过漏洞扫描、渗透测试等方式远程检测酒店网络设备的在线状态、认证系统是否真实运行、日志存储是否有效、内网暴露了哪些端口、是否有默认口令未改的终端、哑终端是否存在弱口令漏洞等。公安在线上一测,就能看出实名认证是真的在运行,还是只摆了一个认证页面。
Q:176号令的处罚力度有多大?
A:对首次发现问题的酒店,公安机关可责令限期改正,给予警告。拒不改正的,依据《网络安全法》可处一万元以上十万元以下罚款。2026年新修订的《网络安全法》将企业最高罚款提升至一千万元,取消了“首次违法先警告”的弹性条款。拒不改正或造成严重后果的,可责令暂停相关业务、停业整顿。
、